勾选之后,谁在操作浏览器
勾选之后,谁在操作浏览器
「允许 Apple 事件中的 JavaScript」没有把浏览器交给云端模型。它打开的是这台 Mac 上、进程与进程之间的一扇门。
01先把结论放在门口
能读到已登录页面、能点按钮,靠的是三样东西同时在场:编程助手跑在这台电脑上,这次终端命令被你批准了,Chrome 的这扇门开着。缺任何一样,链路在中途断开。
网页版聊天窗口没有这条链路。你在那边勾选,它仍然只看得到你粘贴过去的文字。
02你勾选的是哪一项
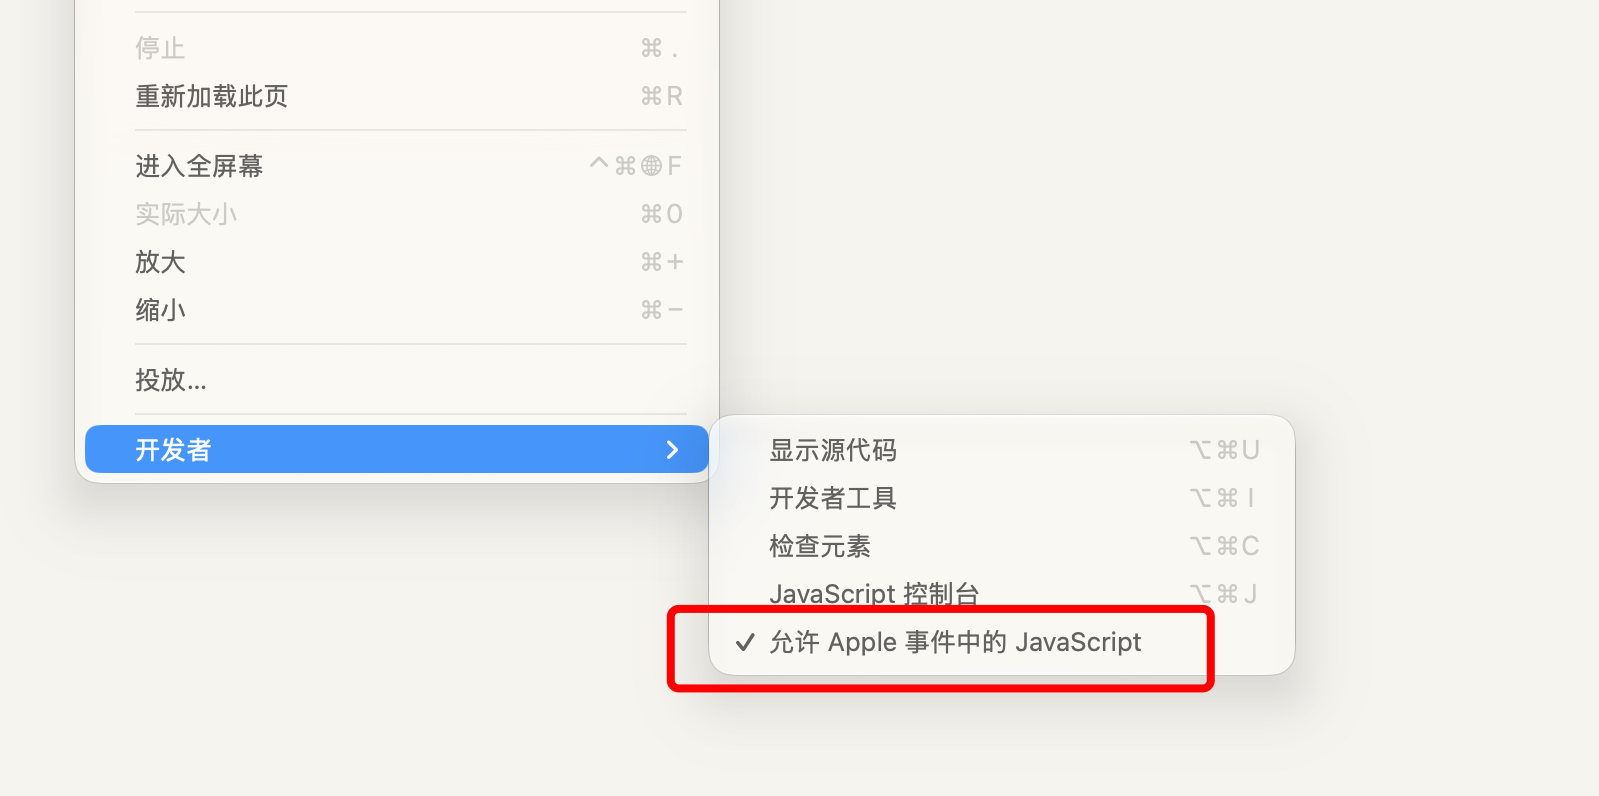
路径是:Chrome 菜单栏 → 查看 → 开发者 → 「允许 Apple 事件中的 JavaScript」。英文界面叫 Allow JavaScript from Apple Events。
它不在系统设置里,也不在网站的权限弹窗里。它只影响一件事:别的本机程序通过 Apple Event 找上门时,Chrome 肯不肯在某个已经打开的标签里执行一段 JavaScript。
没勾选时,Chrome 仍然会回答一些元数据。前台窗口是哪个,标签标题是什么,网址是什么,这些问得出来。一旦消息里带上 execute javascript,Chrome 会拒绝,并回一句:通过 AppleScript 执行 JavaScript 的功能已关闭。
正文没读到,是浏览器在第 3 跳把脚本挡了回去。
03Apple Event 是什么
Apple Event 是 macOS 的应用间消息,从 System 7 时代就有。一个程序可以请另一个程序做事:让 Finder 打开一个文件夹,让 Music 播放一首歌,让 Chrome 报出当前标签的网址。
发消息的那一层通常写成 AppleScript。终端里的 osascript 负责把这段脚本交给系统,系统再投递给目标应用。Chrome 暴露了一组 AppleScript 命令,其中大多数只读窗口和标签。执行页面脚本是额外的一条,默认关掉。
这条通道不出本机。它不经过你的路由器,也不经过模型服务商。云端上的模型进程发不出 Apple Event,因为它不在这台 Mac 的进程表里。
04四跳,全部发生在这台机器上
- 01本机上的编程助手
它跑在你的 Mac 里,能执行你批准过的终端命令。云端模型生成命令文本。批准和执行都在本地。
- 02osascript
终端启动这个程序,把 AppleScript 交给系统。它自己不渲染网页,只传话。
- 03Apple Event 到达 Chrome
消息指向某一个已经存在的标签。门关着,Chrome 在这里停下,只回网址和标题。
- 04标签页里的 JavaScript
门开着,execute javascript 在该标签的页面上下文里运行。读到的是这个标签当前的 DOM,不是一块屏幕截图。
模型的位置在第 01 跳之前:它写出第 02 跳要执行的那段文本。它没有 Chrome 的进程句柄,也没有你的登录 Cookie。
05进了页面,权限和开发者工具控制台一样
这段 JavaScript 和你按 Option-Command-J 打开控制台之后粘贴的脚本,是同一个权限。它看见的是文档对象模型,不是像素。
因此它能做控制台能做的事:
document.body.innerText读当前页的可见文字。付费课、已登录后台,只要这个标签开着,正文就在 DOM 里。- 读输入框里已经填上的值,改输入框,派发点击。做不做,取决于发出去的那一段脚本,不取决于勾选本身。勾选只决定脚本能不能进门。
- 调用这个页面自己已经加载的接口。页面如果把令牌放在
localStorage或某个全局变量里,控制台能读到,这段脚本也能读到。
它不能做控制台也不能做的事:
- 不能凭空打开你没打开的网站,除非脚本再去改
location,而那仍然发生在这个已有标签里。 - 不能读取另一个 Chrome 用户配置,也不能读取你没打开的标签的 DOM。目标必须是这次消息点名的那个标签。
- 不能绕过网站自己的同源限制去读另一个域的页面。跨站数据如果没出现在当前文档里,这段脚本看不到。
Cookie 跟着标签走,存在这个 Chrome 配置里,页面已经用它换回了正文。脚本通常不需要再偷一份 Cookie,它直接读渲染结果。Chrome 默认关掉这扇门。本机上任何一个能发 Apple Event 的程序,都会看见你已经登进去的页面。
06一组最小对照
只问前台标签的网址,不勾选也能成功。这条消息没有请求执行页面脚本。
只读网址,门关着也能成功osascript -e 'tell application "Google Chrome" get URL of active tab of front window end tell'
要读正文,得加上 execute javascript。门关着时,同一条命令停在第 03 跳。
osascript -e 'tell application "Google Chrome"
    execute active tab of front window javascript "document.body.innerText.slice(0, 200)"
end tell'
门开着,返回值是该标签的 DOM 文本,沿原路回到本机上的助手。门关着,返回的是 Chrome 的拒绝,正文一个字都没有。
07这和 Playwright、CDP 不是同一扇门
很多人把「AI 操作浏览器」收成一件事。至少有三条不同的路。
| 路 | 谁在本机 | 要不要这个勾选 |
|---|---|---|
| Apple Event 加页面脚本 | 助手、osascript、已经打开的 Chrome | 要。这就是本文这扇门 |
| Chrome DevTools Protocol | Playwright、Puppeteer,或连上调试端口的程序 | 不要。它们走调试端口,不走 Apple Event |
| 云端聊天窗口 | 没有本机进程 | 勾了也没用。它发不出 Apple Event,也连不上你的调试端口 |
Playwright 启动或接管一个浏览器时,走的是调试协议。那个协议默认也不对普通网页开放,要你单独用远程调试端口或一个受控的浏览器实例。它的风险是另一扇门,不是菜单里这一项。
Shortcuts、Keyboard Maestro、Automator,以及任何能发 Apple Event 的本机程序,走的才是本文这扇门。编程助手只是其中最近的一个调用方。
云端模型为什么够不着
模型服务在供应商的机器上。它能做的是生成文本:命令、AppleScript、JavaScript。文本本身不会变成 Chrome 里的点击。
文本要变成操作,中间必须有一个你信任到愿意执行它的本机程序。在这次场景里,这个程序是跑在 Mac 上的编程助手,而且每次执行终端命令还要过你的批准。批准可以是逐条的,也可以是你事先放进允许列表的。无论哪种,执行点都在本地,不在模型那边。
所以「大模型可以操作浏览器」这句话少了主语。准确的说法是:本机上的助手,在你批准命令、并且 Chrome 打开这扇门之后,可以让已打开的标签执行一段脚本。模型负责起草,不负责敲门。
把助手换成任何一个本机自动化程序,链路不变。危险不来自模型「获得了浏览器权限」,而来自本机程序被允许对已登录标签执行脚本。
勾选是 Chrome 的一个全局开关,不是「只允许某一个助手」。开着的时候,本机上能发 Apple Event 的程序都能对已打开的标签执行脚本。系统不会弹出「某某应用想读取这个标签」的逐次确认。确认如果存在,发生在更前面:你是否批准了那条终端命令。
因此风险边界要画在两处,而不是一处。
- 终端批准决定哪一段脚本会被发出去。一段只读
innerText的脚本,和一段点击「转账」的脚本,门是同一扇。差别在命令内容。 - 勾选决定这类命令能不能进页面。关掉之后,再危险的脚本也停在第 03 跳,Chrome 拒绝执行。
两处都要关,才是关紧。只关勾选,助手仍能看到网址和标题。只靠终端批准、勾选长期开着,则任何一次被批准的、或被允许列表放行的本机命令,都能读已登录页面。
08用完关掉
看完课、导出完正文,就关掉:Chrome 菜单栏 → 查看 → 开发者 → 取消「允许 Apple 事件中的 JavaScript」。关掉不需要重装,也不影响你自己在开发者工具里执行脚本。开发者工具是你亲手打开的控制台,不走 Apple Event。
关掉之后再跑上面第二段命令,应当重新看到 Chrome 的拒绝,而不是页面正文。这是这扇门确实关上的证据。